


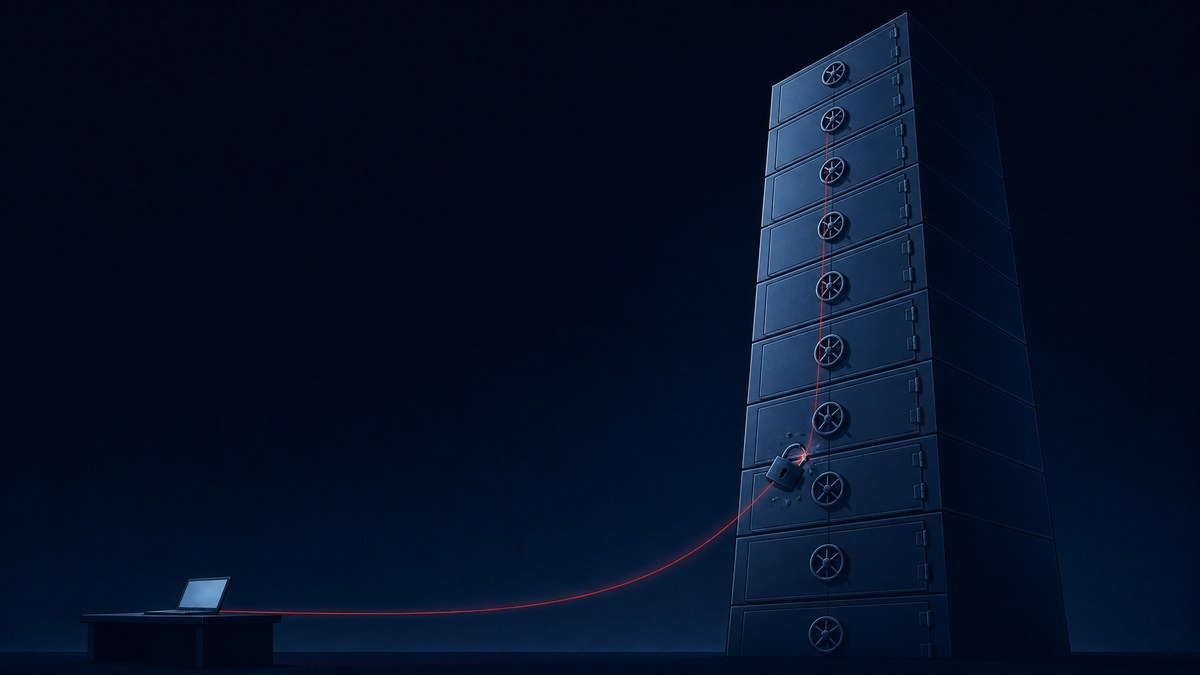
全球第一大加密货币交易所遭遇的历史最大黑客攻击的起点是一名员工的笔记本电脑。这是币安自己公布的初步调查结果。在一家托管1,628亿美元客户资产的公司中,一台DevOps工程师的工作设备被攻破,导致8万亿韩元的资金外流。业界指出,这家一直自负在全球安全领域处于最高水准的交易所的防御体系实际上只有一台笔记本电脑那么薄。
暴露的入侵路径指向了设计缺陷。攻击者没有盗取私钥。他们以被攻破的设备为跳板,提交"已签名的批准",使10个区块链的热钱包自动执行攻击者的代码。保险箱不是被撬开的,而是主动打开了。这不是钥匙的问题,而是接触钥匙的权限问题。换句话说,存在一条从单个员工的端点连接到全球热钱包签名路径的通道。
安全业界指出的第一个问题是最小权限原则的崩溃。对于规模如此之大的交易所,任何单一设备、任何单一员工都不应该能够单独接触到资金流动路径,这是业界的常识。多重签名(MultiSig)和多方计算(MPC)的存在正是为了处理这种情况——即"一名员工被攻破时"的技术。一直在宣扬对所有对象都应该质疑的零信任理念的业界领导者,反而信任了内部一台设备。
第二个问题是学习的失败。去年币安事件中,15亿美元被盗,起点也是外部钱包服务开发者的设备被攻破。通过入侵开发者设备来污染签名过程的这种手法,是与朝鲜相关组织的标准模式,是整个业界一年前经历的一堂课。同一类型的攻击在一年内规模扩大了四倍重演,这不是个别公司的不幸,而近似于业界的结构性失职。
第三个问题是检测的空白。攻击从至少36小时前就开始准备,但未被发现;泄露开始后的20分钟内,没有任何防护措施启动。在单笔交易中25亿美元流出期间,没有断路器式的速度限制,也没有异常交易阻止措施起作用。在银行业,即使几十万韩元的交易也会接到电话验证。
当然也有反方观点。被指定为嫌疑人的Trader Joe组织是由国家级别运营的机构,CEO Richard Teng也表示发现了额外的攻击入口,笔记本电脑可能不是全部,调查仍在进行中。要完全阻止具有痕迹清理和自毁装置的国家级攻击者是困难的。但这种反方观点应该反过来理解。国家级攻击者不是大型交易所安全设计的例外情况,而是基本前提。正因为对手处于这一水准,所以需要即使一台设备被攻破也无法接触资金的架构。
币安宣布了全额赔偿,也拥有这样的财力。但是赔偿能力和不被攻破的结构是不同的问题。"你的资金是安全的"这个承诺要成立,那笔资金的钥匙就不应该掌握在某个员工的一台笔记本电脑上。这8万亿韩元的问题最终只有一个。为什么全球最顶尖交易所的安全性要把一切都押在最薄弱的一个环节上?
正在加载评论…